সাইবার নিরাপত্তা শঙ্কা কাটিয়ে সচল বাংলাদেশ ব্যাংকের ওয়েবসাইট
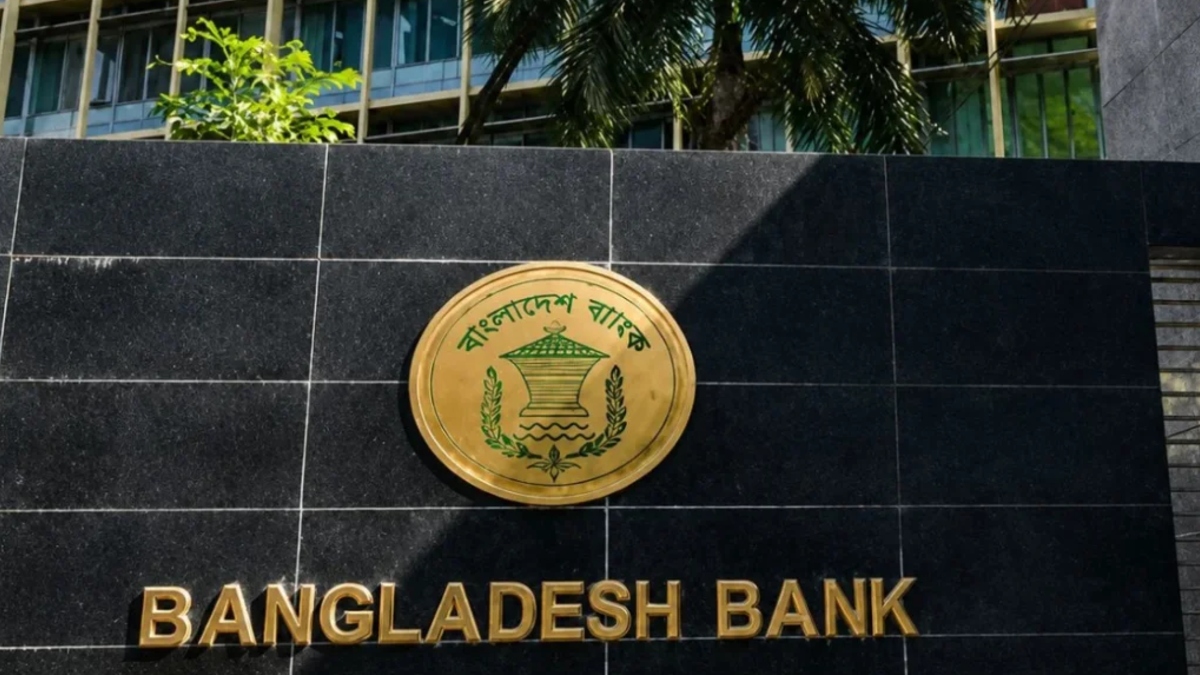
এর আগে গত বৃহস্পতিবার (২২ অক্টোবর) নিরাপত্তাঝুঁকির বিষয়টি সামনে আসার পর ওয়েবসাইটটির কার্যক্রম সাময়িকভাবে বন্ধ করে দেয় বাংলাদেশ ব্যাংক। পিএইচপি প্রোগ্রামিং ভাষার নিরাপত্তা ত্রুটি নিয়ে আন্তর্জাতিক পর্যায়ে সতর্কতা জারির পর এ সিদ্ধান্ত নেওয়া হয়। সংশ্লিষ্ট ব্যক্তিদের মতে, অনলাইন ব্যবস্থার নিরাপত্তা নিশ্চিত করতে সম্ভাব্য দুর্বলতা পর্যালোচনা এবং প্রয়োজনীয় সুরক্ষাব্যবস্থা গ্রহণের জন্য এ ধরনের পদক্ষেপ গুরুত্বপূর্ণ।
ওয়েবসাইট বন্ধ রাখার বিষয়ে ওই সময় আরিফ হোসেন খান জানিয়েছিলেন, জরুরি নিরাপত্তাসংক্রান্ত সমস্যার কারণে সম্ভাব্য ঝুঁকি এড়াতে সাময়িকভাবে ওয়েবসাইটের কার্যক্রম বন্ধ রাখা হয়েছে। সংশ্লিষ্ট সূত্রের তথ্য অনুযায়ী, নিরাপত্তার দুর্বলতা শনাক্ত করা, তা সমাধানের ব্যবস্থা নেওয়া এবং সম্ভাব্য ঝুঁকির মাত্রা পর্যালোচনার কাজ চলছিল। প্রয়োজনীয় সুরক্ষা নিশ্চিত করার পর ওয়েবসাইটটি আবার চালু করা হয়।
পিএইচপির নিরাপত্তা ত্রুটি নিয়ে উদ্বেগ
সংশ্লিষ্ট সূত্র ও আন্তর্জাতিক সংবাদমাধ্যমের প্রতিবেদন অনুযায়ী, পিএইচপি প্রোগ্রামিং ভাষার দুটি গুরুতর নিরাপত্তা ত্রুটি নিয়ে বিশ্বজুড়ে সতর্কতা জারি হয়েছিল। এসব দুর্বলতা কাজে লাগাতে পারলে সাইবার হামলাকারীরা দূর থেকে কোনো সার্ভারে অননুমোদিত নির্দেশনা কার্যকর করার সুযোগ পেতে পারেন। পরিস্থিতিভেদে এর ফলে সার্ভারের নিয়ন্ত্রণ, সংরক্ষিত ফাইল, ডেটাবেজ এবং গুরুত্বপূর্ণ তথ্যের নিরাপত্তা হুমকির মুখে পড়তে পারে।
বিশেষ করে ব্যাংকের মতো আর্থিক প্রতিষ্ঠানের ক্ষেত্রে ওয়েবসাইট ও সার্ভারের নিরাপত্তা অত্যন্ত গুরুত্বপূর্ণ। এসব প্রতিষ্ঠানের অনলাইন অবকাঠামোয় কোনো দুর্বলতা থাকলে তা কাজে লাগিয়ে অননুমোদিত প্রবেশের চেষ্টা হতে পারে। তবে নিরাপত্তা ত্রুটি শনাক্ত হওয়া এবং সেই ত্রুটি ব্যবহার করে বাস্তবে সাইবার হামলা চালানো—দুটি ভিন্ন বিষয়। বাংলাদেশ ব্যাংকের ওয়েবসাইটে এ ধরনের কোনো হামলা হয়েছিল কি না, সে বিষয়ে নিশ্চিত তথ্য পাওয়া যায়নি।
বাংলাদেশ ব্যাংক ছাড়াও পিএইচপিভিত্তিক কয়েকটি ব্যাংক ও প্রতিষ্ঠানের ওয়েবসাইটে সতর্কতামূলক ব্যবস্থা নেওয়া হয়েছিল বলে জানা গেছে। তবে কোন কোন প্রতিষ্ঠানের ওয়েবসাইটে কী ধরনের ব্যবস্থা নেওয়া হয়েছিল, সে বিষয়ে বিস্তারিত তথ্য পাওয়া যায়নি।
পিএইচপি ব্যবহার করলেই কি ওয়েবসাইট ঝুঁকিতে পড়ে?
পিএইচপি একটি বহুল ব্যবহৃত সার্ভারভিত্তিক প্রোগ্রামিং ভাষা। সরকারি প্রতিষ্ঠান, সংবাদমাধ্যম, ই-কমার্স প্ল্যাটফর্ম এবং বিভিন্ন অনলাইন সেবা পরিচালনায় এ প্রযুক্তি ব্যবহার করা হয়। ওয়েবসাইটের বিভিন্ন কার্যক্রম পরিচালনা, ডেটাবেজের সঙ্গে সংযোগ স্থাপন এবং ব্যবহারকারীর অনুরোধ অনুযায়ী তথ্য সরবরাহের মতো কাজে পিএইচপি ব্যবহৃত হতে পারে।
তবে কোনো ওয়েবসাইট পিএইচপিতে তৈরি হলেই সেটি স্বয়ংক্রিয়ভাবে ঝুঁকিপূর্ণ হয়ে যায় না। ব্যবহৃত সংস্করণটি কতটা হালনাগাদ, পরিচিত নিরাপত্তা ত্রুটিগুলোর সমাধান করা হয়েছে কি না, সার্ভারের কনফিগারেশন কতটা সুরক্ষিত এবং অননুমোদিত প্রবেশ ঠেকাতে কী ব্যবস্থা রয়েছে—এসব বিষয়ের ওপর নিরাপত্তার মাত্রা নির্ভর করে।
সাইবার নিরাপত্তা বিশেষজ্ঞদের সাধারণ পরামর্শ হলো, সফটওয়্যারের নিরাপত্তা হালনাগাদ দ্রুত প্রয়োগ করা, সার্ভারের প্রবেশাধিকার সীমিত রাখা, নিয়মিত দুর্বলতা পরীক্ষা করা এবং সন্দেহজনক কার্যক্রম পর্যবেক্ষণ করা। কোনো দুর্বলতা শনাক্ত হলে প্রয়োজন অনুযায়ী সাময়িকভাবে অনলাইন সেবা সীমিত বা বন্ধ রেখে ঝুঁকি মোকাবিলার ব্যবস্থাও নেওয়া হতে পারে।
বাংলাদেশ ব্যাংকের ওয়েবসাইট পুনরায় চালু হওয়ায় ব্যবহারকারীরা আবারও অনলাইন প্ল্যাটফর্মটিতে প্রবেশ করতে পারছেন। তবে ওয়েবসাইট চালু হওয়াই সব ধরনের নিরাপত্তাঝুঁকি পুরোপুরি দূর হওয়ার চূড়ান্ত প্রমাণ নয়। এ ক্ষেত্রে নিরাপত্তাব্যবস্থার কার্যকারিতা বজায় রাখা, সফটওয়্যার হালনাগাদ করা এবং সম্ভাব্য সাইবার হুমকি নিয়মিত পর্যবেক্ষণ করা গুরুত্বপূর্ণ।
Copyright © 2026 DhakaNewsline24.com. All rights reserved.
 প্রিন্ট করুন
 সেভ করুন